
Aktuelle Bedrohung: Hochentwickelte Phishing-Attacken gegen Fertigungsunternehmen
In den letzten Wochen haben IT-Sicherheitsexperten alarmierende Berichte über eine gezelte Phishing-Kampagne erhalten, die speziell auf die Produktionseinrichtungen in Europa, Asien und dem Nahen Osten abzielt. Diese Kampagne hebt sich durch ihre Komplexität, Raffinesse und gezelte Ansprache der Branchenprofis hervor, was sie zu einer der gefährlichsten Bedrohungen für die Industrie in den letzten Jahren macht.
Wie funktioniert die aktuelle Phishing-Strategie?
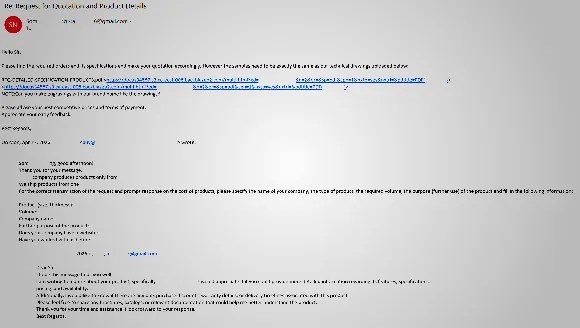
Die Angreifer verwenden eine mehrstufige Vorgehensweise, die den Opfern Vertrauen und Nachlässigkeit entlocken soll. Zunächst senden sie gefälschte E-Mails, die den Eindruck erwecken, von einem legitimen Geschäftspartner oder einer bekannten Firma zu stammen. Diese E-Mails sind in einem perfekten Englisch verfasst, um international agierende Unternehmen anzusprechen. Ziel ist es, das Opfer dazu zu bringen, auf einen schädlichen Link zu klicken oder eine angehängte Datei zu öffnen.
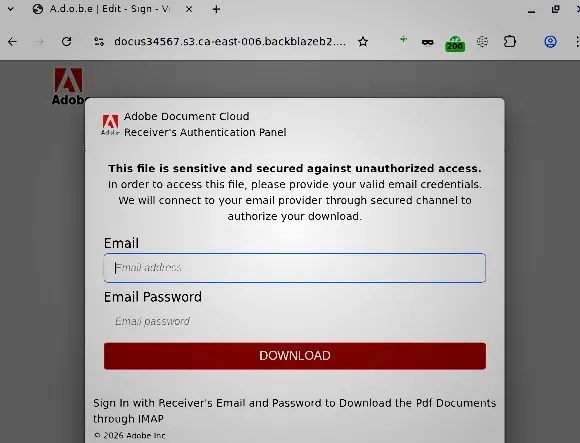
In diesem Fall erfolgt die folgende Phase: Ein scheinbar harmloses Dokument, das angeblich technische Spezifikationen, Preisinformationen oder Lagerbestände umfasst, wird heruntergeladen. Dieses Dokument ist jedoch mit einem Spear-Phishing-Tool oder Exploit-Kit infiziert, das beim Öffnen automatisch Schadsoftware entlädt oder einen Hintertür-Zugang auf den Rechner des Opfers öffnet.
Verdächtige Fake-Login-Seiten: So gesperrte Cyberkriminelle Unternehmen aus
Sobald die Schadsoftware installiert ist, präsentieren die Angreifer eine Fake-Login-Seite, die sehr authentisch wirkt. Diese Seite ahmt das Aussehen der offiziellen Unternehmens- oder E-Mail-Login-Seite nach und fordert die Nutzer auf, ihre Geschäfts-E-Mail und Passwörter einzugeben. Mit diesen Daten können die Täter Zugang zu sensiblen Unternehmensinformationen, E-Mail-Konten und sogar kritischen Produktionssystemen erhalten.
„Cyberangreifer nutzen zunehmend künstliche Intelligenz und Automatisierung, um ihre Phishing-Kampagnen zu optimieren und die Erfolgsquote erheblich zu steigern.“
Einmal im Besitz dieser Zugangsdaten, kann das gefälschte Profil benutzt werden, um die Interaktion mit anderen Mitarbeitern oder Lieferanten zu übernehmen, sodass sich die Attacke gezeltet und unbemerkt im Unternehmensnetzwerk ausbreitet.
Warum sind Fertigungsunternehmen so attraktiv für Angreifer?
Industrie-Unternehmen verfügen über eine Vielzahl sinnvoller Daten, die für Cyberkriminelle äußerst wertvoll sind. In diesem Fall handelt es sich um Konstruktionspläne, Lieferketteninformationen, Produktionstechnologien und geistiges Eigentum. Wenn diese Daten in falsche Hände geraten, können die Angreifer auf geheime Fertigungsprozesse zugreifen, ganze Produktionslinien sabotieren oder die Marktdominanz des Unternehmens schwächen.
Hinzu kommt, dass viele Hersteller heute auf Industrie 4.0-Technologien setzen, die auf vernetzten Systemen basieren. Cyberkriminelle nutzen diese Verbindung aus, um in kritische Steuerungssysteme einzudringen, was zu erheblichen physischen Schäden oder Produktionsausfällen führen kann.
Spezifische Merkmale dieser Kampagne
- Gezielte Ansprache: Die Täter passen ihre E-Mail-Inhalte exakt an die jeweiligen Branchen und Firmen an, um Vertrauen zu schaffen.
- Zeitliches Targeting: Die Angriffe erfolgen meist während Produktionsphasen, in denen die Verantwortlichen besonders mit operativen Aufgaben beschäftigt sind.
- Sophistisierte Täuschung: Die Phishing-Webseiten sind äußerst professionell gestaltet, um den Eindruck einer echten Seite zu erwecken und Zweifel zu minimieren.
- Automatisierte Tools: Nutzung von KI und Automatisierung, um die Kampagne in großem Umfang effizient durchzuführen und individuelle Phishing-Nachrichten zu erstellen.
Schutzmaßnahmen gegen diese Bedrohung
Wenn dies geschieht, findet die Phishing-Kampagne nicht statt,
- Aktuelle Version der Anti-Malware- und Anti-Phishing-Lösungen. Besonders Kaspersky Security für E-Mail-Server bietet exzellenten Schutz gegen diese Art von Angriffen.
- Schulen Sie Mitarbeiter: Fördern Sie in hohem Maße an Cybersecurity-Bewusstsein, insbesondere im Umgang mit E-Mail-Anhängen und Links. Regelmäßige Schulungen und Simulationen helfen, Phishing-Versuche zu erkennen.
- Implementieren Sie Multi-Faktor-Authentifizierung (MFA): Der zusätzliche Verifizierungsschritt erschwert es Angreifern, Zugriff auf kritische Konten zu erlangen, selbst wenn sie die Zugangsdaten im Rahmen einer Phishing-Attacke erhalten haben.
- Überwachen Sie Ihr Netzwerk kontinuierlich: Nutzt Funktionen wie Threat Intelligence und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu unterbinden.
- Warnende Anzeichen erkennen: Achten Sie auf ungewöhnliche E-Mail-Aktivitäten, unerwartete Anmeldeversuche und plötzliche Systemzugriffe, die auf eine Kompromittierung hindeuten könnten.
Nur durch eine Kombination aus technischer Kontrolle, Mitarbeiterschulungen und bewusster Sicherheitsstrategie können Unternehmen das Risiko durch solche ausgeklügelten Phishing-Kampagnen effektiv minimieren. In einer Zeit, in der Kodifizierung und Automatisierung die Angriffstechniken dominieren, erweisen sich proaktive Sicherheitsmaßnahmen als absolut entscheidend für die Erhaltung der Integrität und Sicherheit der industriellen Infrastruktur.