
Hacker nutzen Steam Wallpaper & Wallpaper Engine für Malware-Distribution aus
In einer alarmierenden Entwicklung im Bereich der Cybersicherheit haben kürzlich Cyberkriminelle begonnen, die populäre Plattform Steam zu missbrauchen, um bösartige Software unbemerkt an Nutzer zu verbreiten. Dies geschieht durch die Manipulation von Steam Workshop-Inhalten, die scheinbar harmlose Desktop-Hintergründe darstellen, tatsächlich aber schädliche Dateien enthalten.
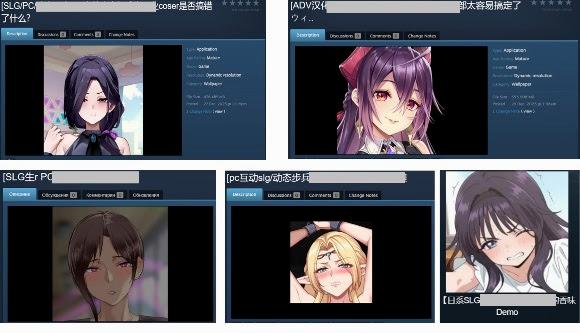
Wie funktioniert die Malware-Distribution über Steam Wallpaper?
Die Hacker laden gefälschte Wallpaper-Pakete hoch, die auf den ersten Blick harmlos erscheinen. Diese Pakete enthalten sowohl legitime Desktop-Hintergründe als auch böse Dateien, die beim Herunterladen und Installieren automatisch ausgeführt werden. Besonders gefährlich ist die Nutzung der Wallpaper Engine, die verschiedene Medienformate für lebendige Wallpaper unterstützt, darunter auch Webseiten oder interaktive Inhalte.
Durch diese Anwendung können Hacker bösartige Skripte oder schädliche DLLs automatisch auf dem System des Nutzers ausführen lassen. Zudem werden die Download-Links oft durch sozial manipulierte Methoden verunreinigt, etwa durch gefälschte positive Bewertungen oder betrügerische Nutzerbewertungen, die die Glaubwürdigkeit der Inhalte erhöhen.
Gefährliche Methoden hinter den Kulissen
Im Kern verwenden die Angreifer zwei Hauptmethoden, um die Malware zu verbreiten:
- Direktes Einschleusen von Schadsoftware: Sie packen die schädlichen Dateien direkt in die Wallpaper-Pakete, beispielsweise exe-, dll- oder script-Dateien. Diese werden beim Aktivieren des Wallpapers im Hintergrund ausgeführt.
- Archivimitationen: Sie verschleiern Schadsoftware in verschlüsselten ZIP- oder RAR-Archiven, die beim Entpacken automatisch ausgeführt werden, wenn bestimmte Skripte aktiv sind.
Dadurch entsteht eine gefährliche Situation, wenn die Installation des Pakets ausreichend ist, um einen System-Infaktionsprozess zu starten.
Typische Malware-Formen und ihre Funktionen
Hacker setzen häufig auf Infostealer, um sinnvolle Informationen zu stehlen, darunter Login-Daten, Kreditkarteninformationen und Steam-Account-Daten. Noch einmal, Malware-Familie ist Lumma, die gezelt auf Gaming- und Steam-Nutzer abzielt.
Andere Angriffe verwenden Backdoors, um dauerhaften Zugriff auf das infizierte System zu erhalten, oder installieren Ransomware, um Daten zu verschlüsseln und zu löschen.
Fallbeispiele und konkrete Angriffsstrategien
Beispielsweise fand Kaspersky im Dezember 2023 eine gefälschte Wallpaper-Paketsammlung, die mit schädlichem Code ausgestattet war. Nach der Betrachtung des Wallpapers aktiviert sich automatisch eine Hintertür, die den Angriff auf den Steam-Account des Nutzers ermöglicht. Die Hacker konnten so Spielstände, persönliche Daten und sogar authentifizierte Zahlungsinformationen stehlen.
Schwere Folgen für Nutzer und Plattformen
Die Verbreitung solcher gefälschter Wallpaper gefährdet nicht nur die einzelnen Nutzer, sondern auch das Vertrauen in Steam und ähnlichen digitalen Plattformen. Wenn die Malware unklar ist, ist eine Inektifierung nur wenige Sekunden erforderlich, um verheerende Schäden anzurichten.
Sicherheitsmaßnahmen gegen Wallpaper-basierte Malware
Um sich effektiv vor dieser wachsenden Bedrohung zu schützen, sollten Nutzer keine ungeprüften Inhalte aus dem Steam Workshop oder anderen Quellen herunterladen. Besonders bei Wallpaper Engine ist Vorsicht geboten, da die Anwendung volle Uzmanle über die Desktop-Umgebung bietet, was sie für Hacker attraktiv macht.
- Nur Inhalte aus zuverlässigen Quellen verwenden und Bewertungen prüfen
- Regelmäßige Updates des Systems und der Schutzsoftware durchführen
- Antiviren- und Anti-Malware-Programme einsetzen, die speziell auf das Erkennen von Script-basierten Angriffen abgestimmt sind
- Bei verdächtigen Wallpaper-Paketen sofort Abstand nehmen und entfernen
Fazit: Wachsamkeit und proaktive Verteidigung
Die Nutzung von Wallpaper und Wallpaper Engine ist ein beliebter Trend in der Gaming-Community, doch diese Popularität wird von Cyberkriminellen ausgenutzt. Indem sie gefälschte Pakete zur Verbreitung von Malware einsetzen, gefährden sie Nutzer, ohne dass diese es merken. In diesem Fall ist der Gamer Gamer, der Entwickler und Plattformbetreiber gemeinsam wachsam sein, präventive Maßnahmen ergreifen und ihre Systeme stets aktuell halten. Nur so kann die Verbreitung der Malware gestoppt werden, bevor sie größeren Schaden anrichtet.