
Unerwartetes Risiko in Docker-Containern: Warum viele Image-Installationen eine tickende Zeitbombe sind
Obwohl Docker die Verwaltung von Containern vereinfacht und die DevOps-Welt revolutioniert hat, verbergen sich hinter den scheinbar harmlosen, vorgefertigten Image-Archiven zahlreiche Sicherheitsrisiken. Trotz ihrer Popularität und breiten Verbreitung sind nur wenige dieser Bilder wirklich sicher und auf dem neuesten Stand. Experten haben herausgefunden, dass nur etwa 10 % der Docker-Images vollständig aktualisiert sind, selbst bei den meistverbreiteten und heruntergeladenen Versionen. Diese Diskrepanz kann Unternehmen in ernsthafte Gefahr bringen, wenn sie keine ausreichenden präventiven Sicherheitskontrollen setzen.
Warm sind Docker-Images so anfällig für Sicherheitslücken?
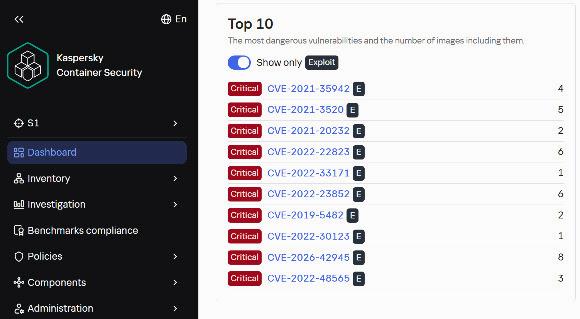
Hauptursache für die Gefahr ist die fehlende automatisierte Aktualisierung und das unzureichende Management von Software-Patches. Viele Entwickler verwenden Bilder aus öffentlich zugänglichen Repositories ohne zusätzliche Sicherheitsprüfungen. Ergebnis: Nutzung veralteter Softwareversionen, die bekannte Schwachstellen enthalten. Laut Analysen von Kaspersky Container Security (KCS) sind bei populären Bildern, die über 1 Million Mal heruntergeladen wurden, rund 64 % mit kritischen Sicherheitslücken behaftet.
Diese Schwachstellen erlauben Angreifern Remote-Code-Ausführung (RCE), Privilegienerweiterung und sogar vollständig über den Container. Für Unternehmen, die auf diese Bilder vertrauen, bedeutet das ein erhöhtes Riskiko für Systemausfälle, Datenverluste oder sogar eine vollständige Kompromittierung ihrer Infrastruktur.
Die Kontrolle der Aktualität von Docker-Images: Ein Muss für Sicherheitsarchitekturen
Viele Entwickler und DevOps-Teams ignorieren die Bedeutung regelmäßiger Updates. Ohne einen automatisierten Prozess zur Aktualisierung bleibt die Gefahr bestehen, dass Sicherheitslücken unbemerkt bestehen bleiben. Weitere Informationen sind verfügbar, detailliertere Informationen sind verfügbar. Hier einige konkrete Schritte:
- Verwenden Sie nur offizielle und verifizierte Bilder: Diese werden regelmäßig gewartet und mit Sicherheitspatches versehen.
- Implementieren Sie automatische Scan-Tools: Tools wie Trivy, Clair oder KCAScan können Bilder auf bekannte Schwachstellen prüfen, bevor sie in Produktion gehen.
- Setzen Sie auf Versionierung und Patch-Management: Verwenden Sie feste Versionsnummern, um unerwünschte automatische Updates zu vereiden, und aktualisieren Sie Ihre Bilder regelmäßig.
- Überwachen Sie die Sicherheitslage kontinuierlich: Nutzen Sie Dashboards wie das von Kaspersky, um Sicherheitslücken in Ihrer Container-Umgebung stets zu überwachen.
Gefahren durch unzureichend verwaltete Zugangsdaten und Konfigurationen
Selbst hochaktuelle Bilder können zum Einfallstor werden, wenn sie schlecht konfiguriert sind. Häufig vergessen Entwickler die sichere Verwaltung sensibler Daten wie API-Schlüssel, Passwörter oder Zertifikate. Diese Informationen landen oft im Klartext in Dockerfiles oder Umweltvariablen, was die Angreifer leicht ausnutzen können. Besonders kritisch sind Fehleinstellungen bei containerisierten Anwendungen, die es Angreifern ermöglichen, Privilegien eskalieren oder sogar Root-Zugriffe zu erlangen.
Beispielsweise können unsachgemäß konfigurierte Container mit zu hohen Rechten die Sicherheitsbarrieren durchbrechen und die gesamte Infrastruktur gefährden. Diese Sicherheitslücke ist häufig bei Anwendungen zu finden, die auf Standard-Images ohne individuelle Anpassung setzen.
Warum Besserung jetzt unvermeidlich ist – Strategien für IT-Sicherheit
Um dieser komplexen Bedrohung effektiv zu begegnen, setzen fortschrittliche Sicherheitslösungen wie die Kaspersky Container Security (KCS) ihre KI-gestützte Analyse ein, um Anomalien und Konfigurationsfehler zu erkennen. Die Lösung scannt kontinuierlich alle laufenden Container und gibt konkrete Empfehlungen, um Sicherheitsrisiken zu minimieren.
Darüber hinaus sollte die Sicherheitsstrategie folgende Aspekte umfassen:
- Sicherheitsrichtlinien für die Entwicklung: Implementieren Sie Compliance-Checks in den CI/CD-Prozess.
- Schulung der Entwicklerteams: Bewusstseinsbildung für sichere Coding- und Konfigurationspraktiken.
- Gezielte, regelmäßige Sicherheitsüberprüfungen: Führen Sie Penetrationstests und automatisierte Scans durch, bevor Container in die Produktion gehen.
Fazit
Container-Sicherheit greift tief in den gesamten DevOps-Prozess ein. Ohne eine konsequente Aktualisierung und sichere Konfiguration stellen selbst gepflegte gute Docker-Images eine erhebliche Sicherheitslücke dar. Durch die Kombination intelligenter Überwachungstools, automatisierter Scans und Schulungen für Entwickler können Unternehmen das Risiko minimieren und ihre Infrastruktur dauerhaft absichern. Angesichts der immer raffinierteren Angriffe ist es höchste Zeit, proaktiv zu handeln – bevor es zu spät ist.