Amtrak-Datenleck schockt Sicherheitswelt: Warum persönliche Reiseinformationen jetzt besonders gefährdet sind
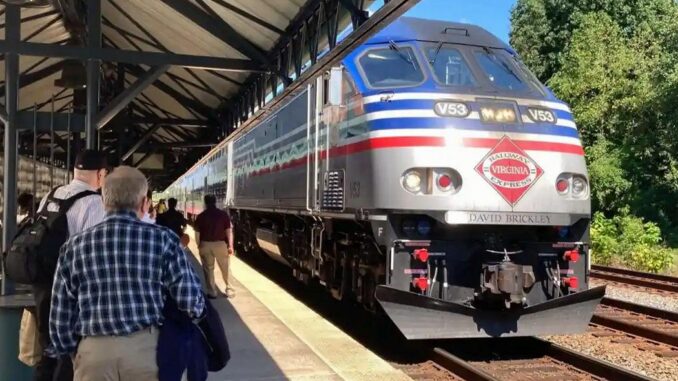
In einer heftigeren Sicherheitsspanne stahlen Angreifer umfassende Kundendaten von Amtrak, dem größten Bahndienstleister der USA. Die verdeckte Operation enthüllt E-Mail-Adressen, Namen, physische Adressen und Support-Billetdaten – alles deutet auf eine vielschichtige Bedrohungslage hin, bei der Social Engineering und Phishing im Mittelpunkt stehen. Hier erfahren Sie, wie diese Angriffe funktionieren, welche Risiken konkret auftreten und wie Reisende sich effektiv schützen können.
Was passierte: Kernpunkte der Angriffe
Die Angreifer behaupteten, mehr als 9,4 Millionen Datensätze aus Amtraks Salesforce-Umgebung gestohlen zu haben, während Sicherheitsforscher eine realistisch niedrigere Zahl in den offiziellen Logs melden. Die veröffentlichte Datensatzanalyse ergibt etwa 2,1 Millionen eindeutige E-Mail-Adressen, ergänzt durch Kundennamen, vollständige Adressen und Support-Ticket-Informationen. Diese Informationen sind Gold wert für gezelte Betrugsversuche, Ransomware- oder Identitätsdiebstahl.
Experten konkret, dass der Großteil der bestehenden Datensätze in der Have I Been Pwned (HIBP)-Datenbank veröffentlicht wurde, doch die aktuelle Reiseverarbeitung erhöht das Risiko durch laufende Personen- und Reisehistorie. ShinyHunters, die behaupten, die Daten zu besitzen, fokussieren sich auf empirische Taktiken, während Amtrak bislang keine offizielle Bestätigung abgegeben hat. Die Ereignisse zeigen jedoch eine klare Bedrohungslage für Reisende und Service-Maschinen.
Wie es zur Offenlegung kam: typische Angriffsvektoren
Betroffene Organisationen wie Amtrak arbeiten häufig mit Cloud-basierten Customer-Relation-Management-Systemen (CRM) wie Salesforce. Fehlerhafte Konfigurationen, schwache Zugangsdaten oder überholte API-Schlüssel liefern Angreifern Tür- und Toröffnung. Die typischen Angriffsfenster umfassen:
- Fehlkonfiguration von Cloud-Diensten – Offene Ports, ungesicherte API-Endpunkte, falsche Berechtigungen.
- Missbrauch von Identitätsdaten – Gekaufte oder gestohlene Zugangsinformationen ermöglichen raschen Sprung in Backend-Systeme.
- Phishing und Social Engineering – Die geklauten Daten ermöglichen äußerst realistische Betrugsmails an Betroffene.
Die Folge ist eine stille, aber gravierende Verschiebung: Früher entdeckte Datenlecks ziehen, heute ermöglichen sie laufende zielgerichtete Angriffe auf Reisende, Betrug und Identitätsdiebstahl in Echtzeit.
Operationen risiko- und wirkungsorientiert: Was bedeutet das für Reisende?
Mit dem Zugriff auf Reisehistorien, Tickets und Support-Kommunikationen können Sie Folgendes tun:
- Phishing-Kampagnen maßgeschneidert auf einzelne Reisende durchführen, oft mit echt klingenden Ticket- oder Support-Anfragen.
- Identitätsdiebstahl erleichtern, indem sie persönliche Daten verwenden, um Kredite, Reisen oder Dienste zu missbrauchen.
- Social-Engineering-Täuschungen ausbauen, indem sie echte Ticketnummern, Buchungsdaten und Reisepläne verwenden.
HIBP-Analysen zeigen, dass 80 Prozent der Daten bereits in früheren Vorfällen offen gelegt wurden, doch aktuelle Reiseinformationen erhöhen die Angriffsfläche und das Risiko spezieller Betrugsversuche.
Schutzmaßnahmen: Sofortmaßnahmen für Nutzer und Organisationen
In diesem Fall können Sie Angriffe zu schützen, Reisende sollten und Unternehmen eine mehrschichtige Verteidigung implementieren:
- Starke Passwörter und Multi-Faktor-Authentifizierung (MFA) für alle CRM-, Support- und E-Mail-Konten erforderlich. Die Nutzung von hardwarebasierten Tokens oder authentifizierungsbasierten Apps erhöht die Sicherheit deutlich.
- Phishing-Schutz am Endpoint – E-Mail-Schutz, Link- und Attachment-Scanning, samt Suspicious-URL-Detektion. Schulungen helfen Nutzern, umfassende Nachrichten zu erkennen.
- Regelmäßige Audit- und Konfigurationschecks – Überprüfen Sie Cloud-Konfigurationen, Berechtigungen und API-Zugriffe regelmäßig auf Fehlkonfigurationen.
- Datenminimierung – Minimieren Sie die Menge sensibler Daten, die in Frontend-Systemen gespeichert oder an Dritte übermittelt werden.
- Kontinuierliche Überwachung – Threat-Intelligence-Feeds, Anomalie-Erkennung und Alarmierungen bei unüblichen Zugriffsmustern helfen, Angriffe früh zu Erkennen.
- Reaktionsplan – Ein klar definierter Incident-Response-Plan minimiert Schaden, beschleunigte Isolationsmaßnahmen und Kommunikation.
Für Endnutzer gilt: Seien Sie skeptisch bei unbekannten E-Mails, verwenden Sie einzigartige Passwörter pro Dienst, prüfen Sie Absenderadressen sorgfältig und klicken Sie nicht blind auf Links in Support-Mails. Wenn Sie Tickets oder Reisepläne erhalten, überprüfen Sie die Informationen direkt über offizielle Kanäle.
Prävention im Unternehmen: Wie Amtrak und Partner smarter vorgehen können
Unternehmen, die mit sinnvollen Kundendaten arbeiten, sollten folgende Best Practices implementieren:
- Zero-Trust-Architektur konsequent anwenden – kein Benutzer oder Gerät hat automatischen Zugriff auf alles.
- Least-Privilege-Prinzip – Mitarbeiterzugriff nur auf das notwendige Maß beschränken.
- Security-By-Design – Sicherheitsaspekte in jeder Entwicklung und Implementierung berücksichtigen, nicht nachträglich ergänzen.
- Regelmäßige Penetrationstests – externe Tests identifizieren Schwachstellen, bevor Angreifer sie nutzen können.
- Transparente Kommunikation – klare, zeitnahe Updates an Betroffene und Partner, um Vertrauen zu bewahren.
Zusammengefasst: Die Amtrak-Sicherheitslücke verdeutlicht, wie schnell persönliche Reiseinformationen zum Zündstoff für gezielte Betrugsversuche werden können. Durch konsequente MFA, strenge Zugriffskontrollen und eine robuste Reaktionsfähigkeit reduzieren Organisationen das Risiko erheblich, während Reisende mit Wachsamkeit und Vetiverung geschützt bleiben.