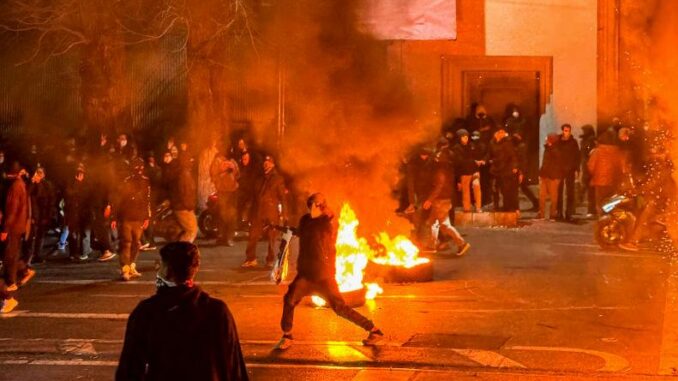
Irans digitale Operationen: Die neue Normalität in der Weltpolitik
Die Spannungen zwischen dem Iran und dem Vereinigten Königreich haben sich inzwischen zu direkten Auseinandersetzungen im Cyber-Bereich ausgeweitet. Irans Desinformationsnetzwerke beschränken sich nicht nur auf das schottische Referendum, sondern zielen auf die globale politische Agenda ab. Dabei gefährden Operationen staatlich geförderter Akteure über Proxy-Netzwerke nicht nur Cybersicherheitsexperten, sondern auch demokratische Prozesse. Leonardos jüngste Berichte offenbaren Irans hohe Risikobereitschaft und Verlustmaximierungsstrategie anhand konkreter Daten.
In diesem Artikel werfen wir einen detaillierten Blick auf die staatlichen Mechanismen hinter Cyber-Bedrohungen, die Art und Weise, wie Operationen umgesetzt werden, und die effektivsten Ansätze zum Schutz demokratischer Prozesse durch Verteidigungsstrategien. Nachfolgend sehen wir in chronologischer Reihenfolge Schritt für Schritt, wer mit welchen Tools gehandelt hat und welche Ergebnisse dabei entstanden sind.
Irans Cyber-Einflussstrategie: Politische Zwecke der Desinformation
Iran verfolgt einen Ansatz, der darauf abzielt, interne Probleme mit externem Druck in Einklang zu bringen. Desinformationsnetzwerke werden genutzt, um die öffentliche Meinung zu manipulieren, politische Akteure zu schwächen und Machtkämpfe auf internationaler Ebene zu ihrem Vorteil zu nutzen. Iranische Akteure arbeiten mit Spionagenetzwerken und militanten Gruppen zusammen, um vielschichtige hybride Bedrohungen zu schaffen. Während dieser Ansatz darauf abzielt, die direkte Haftung des Staates zu verringern, wird das Risiko von Vergeltungsmaßnahmen in den Zielländern auf ein Minimum beschränkt.
Schottisches Referendum und Bot-Aktivitäten: Manifestationen von Cyber-Operationen
Berichte zeigen einen deutlichen Rückgang der Online-Bot-Aktivitäten, die Schottlands Unabhängigkeitsbemühungen unterstützen. Hinter dieser Veränderung steht die Neuausrichtung der Informationskriegsstrategie Irans im Einklang mit seinen innenpolitischen Prioritäten. Während Referendumsaufrufe von politischen Persönlichkeiten wie John Swinney im Vorfeld des Wahlprozesses einen fruchtbaren Boden für Cyber-Akteure schufen, führten Unruhen in Teheran dazu, dass dieses Desinformationsnetzwerk seine Quellen auf innenpolitische Themen beschränkte. Diese Dynamik zeigt, wie sich der Cyber-Einfluss nicht nur in einer bestimmten Region, sondern im gesamten globalen Informationsökosystem zu einem massiven Instrument der Unterdrückung entwickelt hat.
Proxy-Gruppen und „verleugnbare“ Cyber-Angriffe
Geheimdienstberichte des britischen Parlaments betonen, dass Iran mit hoher Risikobereitschaft agiere. Stellvertretergruppen und private Akteure versuchen, sich durch illegale Netzwerke der Verantwortung zu entziehen. Bei diesem Ansatz handelt es sich um ein Modell, das auf maximalen Schaden bei minimalem Risiko von Vergeltungsmaßnahmen abzielt. Das Vereinigte Königreich gehört neben den USA und Saudi-Arabien zu den Ländern, die am stärksten von diesen hybriden Bedrohungen betroffen sind. Was hier wirklich betont wird, ist die Fragilität der sozialen Sicherheit aufgrund zwischenstaatlicher psychologischer Kriegsführung und böswilliger Informationsflüsse.
Globale Bedrohungsüberwachung und Verteidigungsstrategien
Verteidigungskräfte wie Leonardo überwachen die Aktionen staatlicher Akteure in Echtzeit anhand von IP-Adressen und Nachrichtenverkehr. Bedrohungen aus Russland, China und Nordkorea sowie dem Iran zielen darauf ab, die moderne Lebensweise durch die systematische Nutzung von Social-Media-Konten zu stören. Experten betonen, dass Cyberverteidigung nicht mehr nur ein technischer Schutz ist, sondern sich zu einem Kampf um den Schutz demokratischer Prozesse vor staatlich geförderten Manipulationen entwickelt hat. In diesem Zusammenhang werden Verteidigungsstrategien in den folgenden Schlüsselbereichen gestaltet: – Frühzeitiges Erkennen und Blockieren hybrider Bedrohungen – Aufbrechen von Kooperationsnetzwerken mit inter- und kriminellen Organisationen – Überwachung von Desinformationsrückständen, die gegen demokratische Prozesse entstehen können – Stärkung sicherer Kommunikationsinfrastrukturen Im Einklang mit internen Sicherheitsrichtlinien ist es für Organisationen von entscheidender Bedeutung, eine operative Sicherheitskultur zu schaffen und den Austausch von Bedrohungsinformationen durch Unternehmen zu ermöglichen. Darüber hinaus können die Auswirkungen zwischenstaatlicher digitaler Konflikte durch ethische Cybergrenzen und integrierte Verteidigungsarchitekturen verringert werden.
Praktische Verteidigung: Eine Schritt-für-Schritt-Anleitung für Institutionen
Dieser Abschnitt enthält umsetzbare Schritte zur Festlegung einer Unternehmenssicherheitsstrategie gegen staatlich geförderte Bedrohungen. Die folgenden Schritte erhöhen die betriebliche Flexibilität und stärken die Brücke zwischen Informationssicherheit und öffentlicher Sicherheit:
- Threat Intelligence-Integration: Nutzen Sie eine Threat Intelligence-Plattform, die interne und externe Bedrohungen unter einem Dach vereint. Passen Sie IP-, Domain- und Social-Media-Daten an, um insbesondere hybride Bedrohungsakteure zu identifizieren.
- Effektive Kommunikationsprotokolle: Legen Sie vorab festgelegte Protokolle fest, die festlegen, welche Kanäle in Krisenzeiten sicher sind. Klären Sie schnelle Entscheidungsprozesse zwischen berechtigten Personen.
- Benutzerzugriff und -autorisierung: Wenden Sie das Prinzip der geringsten Rechte an, erzwingen Sie die Multi-Faktor-Authentifizierung und schützen Sie kritische Systeme mit Mikrosegmentierung.
- Inhaltsmoderation und Desinformationserkennung: Entwickeln Sie einen Reaktionsplan mit Algorithmen, die Inhalte, die über soziale Medien und Nachrichtenumgebungen verbreitet werden, in Echtzeit analysieren. Reaktionen müssen schnell, transparent und überprüfbar sein.
- Tests zur Reaktion auf Vorfälle und zur Wiederherstellung: Führen Sie regelmäßig Bruchsimulationen und Tischübungen durch. Aktualisieren Sie Ihren Incident-Response-Plan basierend auf verschiedenen realen Szenarien.
- Sichere Kommunikationsinfrastruktur: Nutzen Sie Ende-zu-Ende-Verschlüsselung und sichere Protokolle, um kritische Kommunikation zu schützen. Richten Sie zuverlässige Überprüfungsmechanismen ein, um Desinformationen aus sozialen Medien und offenen Netzwerken zu filtern.
Sicherheit und Demokratie: Interner Datenschutz und Außenpolitik in Einklang bringen
Demokratische Prozesse sind weiterhin Ziel von Cyberangriffen. Hochpräzise Informationen, zuverlässige Quellen und schnelle Reaktionskapazitäten sind der Schlüssel zur Abwehr von Bedrohungen. Dabei ist es jedoch von großer Bedeutung, eine faire und transparente Kommunikation zu etablieren, ohne den Informationsfluss zwischen freien Medien und offiziellen Akteuren zu stören. Um staatlich geförderte Manipulationen zu verhindern, sollten Programme zur Medienkompetenz und Schulungen zur Steigerung der sozialen Resilienz sowie Cybersicherheitsinfrastrukturen implementiert werden. Dies ist nicht nur ein technischer Schutzschild; Es geht auch darum, die soziale Widerstandsfähigkeit zu erhöhen.
Zukunftsweisende Perspektiven: Proaktive Ansätze gegen hybride Bedrohungen
Mit Blick auf die Zukunft verfolgen wir einen proaktiven Ansatz zur Abwehr hybrider Bedrohungen. Ausgewählte Trends:
- Cyber-Bewegungen frühzeitig erkennen mit KI-basierter Bedrohungserkennung
- Stärkung koordinierter internationaler Verteidigungsmechanismen und Informationsaustausch
- Mit einer demokratieorientierten Sicherheitspolitik Vertrauen im öffentlichen Raum aufbauen
- Anhebung der Industriestandards für die sichere Gestaltung des Medien- und Informationsökosystems
Ergebnis: Cyber-Verteidigung der nächsten Generation, demokratische Widerstandsfähigkeit
Irans Cyberoperationen stellen nicht nur ein technisches Schlachtfeld dar, sondern einen Kampf mit tiefgreifenden Auswirkungen auf demokratische Prozesse und die öffentliche Sicherheit. In diesem Zusammenhang ist es für Staaten und Institutionen von entscheidender Bedeutung, integrierte Sicherheitsarchitekturen einzurichten, den Austausch von Bedrohungsinformationen zu stärken und Informationskompetenz und soziale Widerstandsfähigkeit aufzubauen. Dieser strategische Ansatz wird eine mehrdimensionale Verteidigungsdynamik statt einseitiger Angriffe im Cyber-Bereich etablieren; Somit bleibt das empfindliche Gleichgewicht zwischen demokratischen Werten und nationaler Sicherheit gewahrt.
Desinformation mit Irans Cyber-Unterstützung: Globale Codes für hybride Bedrohungen
In der Welt der Cybersicherheit handelt es sich bei hybriden Bedrohungen um komplexe Operationen, die von staatlichen Akteuren mithilfe digitaler Tools durchgeführt werden. Während Iran seinen Verantwortungsanspruch durch Stellvertreternetzwerke reduziert, setzt es seine Ziele der öffentlichen Manipulation und Wahrnehmungssteuerung auf internationaler Ebene fort. Dieses Diagramm verdeutlicht die Schnittstelle zwischen Informationskriegen und Bemühungen, kritisches Denken zu stören.
Referenden und Wahlsicherheit: Heuristiken von Cyber-Operationen
Wie im Fall Schottlands zu sehen ist, werden Fragen der Wahlsicherheit durch künstliche Desinformation und ineffektive Einmischung gefährdet. Diese Situation wird zu einem Spiel um Informationen, die das Wählerverhalten und den Wahlprozess beeinflussen. Der Schlüssel zu demokratischen Institutionen sind Transparenz, schnelle Überprüfung und sicherer Informationsfluss.
Proxy-Gruppen und privilegierter Zugriff: Jenseits der Anonymität
Die Desidentifizierung von Ersatzschauspielern verwischt ihren Identitäts- und Verantwortungsstatus. Mit dem Ziel, sich der rechtlichen Verantwortung zu entziehen, schließen diese Netzwerke die Lücken zwischen internationalen Normen und lokaler Gesetzgebung. Daher sind internationale Zusammenarbeit und der grenzüberschreitende Austausch von Bedrohungsinformationen von entscheidender Bedeutung.
Verteidigung der Zukunft: Soziale Widerstandsfähigkeit und Technologieintegration
Bei einer starken Verteidigung geht es nicht nur um technische Lösungen. Es ist auch mit der gesellschaftlichen Widerstandsfähigkeit und der Sicherheit des Informationsökosystems verbunden. Die Kombination aus Zuverlässigkeit öffentlicher Kommunikationskanäle, schnellem Einsatz von Mechanismen zur Nachrichtenüberprüfung und der Sicherung kritischer Infrastrukturen verringert die Auswirkungen hybrider Bedrohungen. Wenn in diesem Zusammenhang sichere Kommunikationsprotokolle, Online-Sicherheitskultur und innovative Verteidigungstools kombiniert werden, erhöht sich die Widerstandsfähigkeit sowohl für den öffentlichen als auch für den privaten Sektor.