
Schockierende Masche: Cyberkriminelle nutzen gefälschte Webseiten, um Malware zu verbreiten
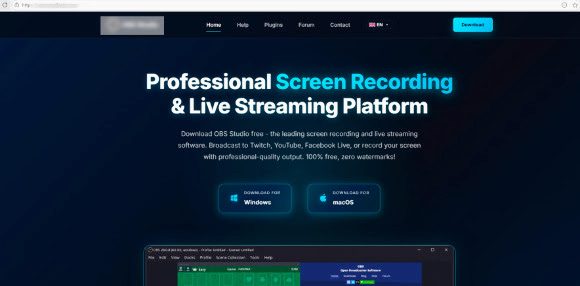
In einer alarmierenden Entwicklung haben Cyberkriminelle eine Methode implementiert, die auf Nutzer und Unternehmen weltweit abzielt. Sie verwenden gefälschte Websites, die echte Software-Download-Seiten imitieren, um Schadsoftware zu verbreiten. Diese Taktik ist hochentwickelt, da sie häufig postiv wahrgenommene Software wie OBS Studio, Bandicam und Glary Utilities imitiert, um das Vertrauen der Nutzer zu gewinnen und sie zur Installation zu verleiten.
Wie funktioniert die Angriffsmethode?
Der Ablauf ist äußerst raffiniert und nutzt mehrere Ebenen der Täuschung:
- Fake-Webseiten: Die Angreifer erstellen dutzende von manipulativen Domains, die den echten Downloadseiten sehr ähnlich sehen.
- SEO-Optimierung: Durch gezelte Suchmaschinenoptimierung platzieren Sie diese Seiten prominent in den Suchergebnissen, um möglichst viele Opfer anzuziehen.
- Gefälschte Installationsdateien: Nutzer laden scheinbar legitime Installationspakete herunter, die in Wirklichkeit schädliche Komponenten enthalten.
- DLL Side-Loading-Technik: Beim Ausführen der scheinbar zuverlässigen Software werden automatisch bösartige DLL-Dateien geladen, die im Hintergrund die Steuerung übernehmen.
Der erste Kontakt: Gängige Wege für die Inektif
Das Angriffsszenario beginnt meist mit einer scheinbar harmoniösen Software-Download-Seite, auf der das Installationsprogramm (zB install.exe) und eine spezifische DLL (install.res.1033.dll) bereitgestellt werden. Die DLL nutzt die Side-Loading-Technik, um sich in den Speicher zu laden und einen unerlaubten, dauerhaften Zugriff auf das infizierte System zu schaffen.
Die technologische Basis: Remote-Access-Tools im Mittelpunkt
Das Herzstück der Angriffe ist das Programm ScreenConnect. Die Täter installieren eine versteckte Version dieses Tools, das es ermöglicht, über das Opfer-System zu erlangen, ohne dass der Nutzer Verdacht schöpft. Dabei setzen sie auf eine bekannte Schwachstelle: Viele Nutzer vertrauen darauf, Programme zu installieren und Dateien zu öffnen, die sie für harmlos halten.
Synchronisierte Angriffe auf globaler Ebene
Aktuell registrieren Experten mehr als 90 Domain-Namen, die innerhalb kurzer Zeit mehrfach neu registriert werden. Besonders wichtig ist, dass diese Angriffskampagne bereits seit mehreren Jahren andauert und sich ständig weiterentwickelt. Die Angreifer aktualisieren ihre Techniken, um Antiviren-Software zu umgehen und ihre Erkennung zu erschweren.
Was bedeutet das für Nutzer und Unternehmen?
Die Bedrohung ist äußerst ernst, weil sie sowohl private Nutzer als auch Unternehmen betrifft. Mittlerweile haben Cyberkriminelle den Trick perfektioniert, um kritische Daten zu erreichen, Geräte zu übernehmen und sogar öffentliche Netzwerke unter ihre zu bringen. Ein erfolgreicher Angriff kann finanzielle Schäden, Datenschutzverletzungen und Rufverlust nach sich ziehen.
Schritte zur Abwehr: Wie man sich schützt
Um dieser Bedrohung effektiv zu begegnen, sollten Nutzer und Unternehmen präventive Maßnahmen ergreifen:
- Vertrauen Sie nur auf offizielle Quellen – installieren Sie Software ausschließlich von den Webseiten der Hersteller oder bekannten App-Stores.
- Aktualisieren Sie regelmäßig Betriebssystem und Sicherheitssoftware, um die neuesten Schutzmechanismen zu nutzen.
- Überwachen Sie Ihre Netzwerkaktivitäten: Ungewöhnliche Verbindungen oder unautorisierte Zugriffe sind Warnsignale.
- Vermeiden Sie das Öffnen von Links oder Dateien aus unbekannten Quellen.
- Setzen Sie auf Multi-Faktor-Authentifizierung (MFA), um den Schutz sensibler Systeme zu erhöhen.
- In diesem Fall sind Ihnen Phishing- und Malware-Tricks bekannt.
Die Rolle professioneller Cybersicherheitsdienste
Unternehmen sollten die Unterstützung von spezialisierten Sicherheitsdiensten in Anspruch nehmen. Dienste wie Kaspersky Managed Detection and Response (MDR) bieten 24/7 Überwachung, Echtzeit-Erkennung und schnelle Reaktionsfähigkeit, um Angriffe sofort zu stoppen. Darüber hinaus kann der Einsatz von Behavior-Analytics und Threat Intelligence die Erkennung komplexer Angriffe deutlich verbessern.
Fazit: Wachsam bleiben ist unverzichtbar
Die Manipulation durch gefälschte Download-Webseiten kombiniert mit ausgeklügelten Installations- und Ausnutzungstechniken macht die aktuelle Bedrohung äußerst gefährlich. Nutzer sollten stets skeptisch sein, wenn sie unbekannte Quellen nutzen, und ihre digitalen Gewohnheiten regelmäßig hinterfragen. Die stetige Aktualisierung der Sicherheitsmaßnahmen und die Zusammenarbeit mit professionellen Dienstleistern sind entscheidende Schritte, um sich gegen diese hochentwickelten Angriffsstrategien zu schützen.